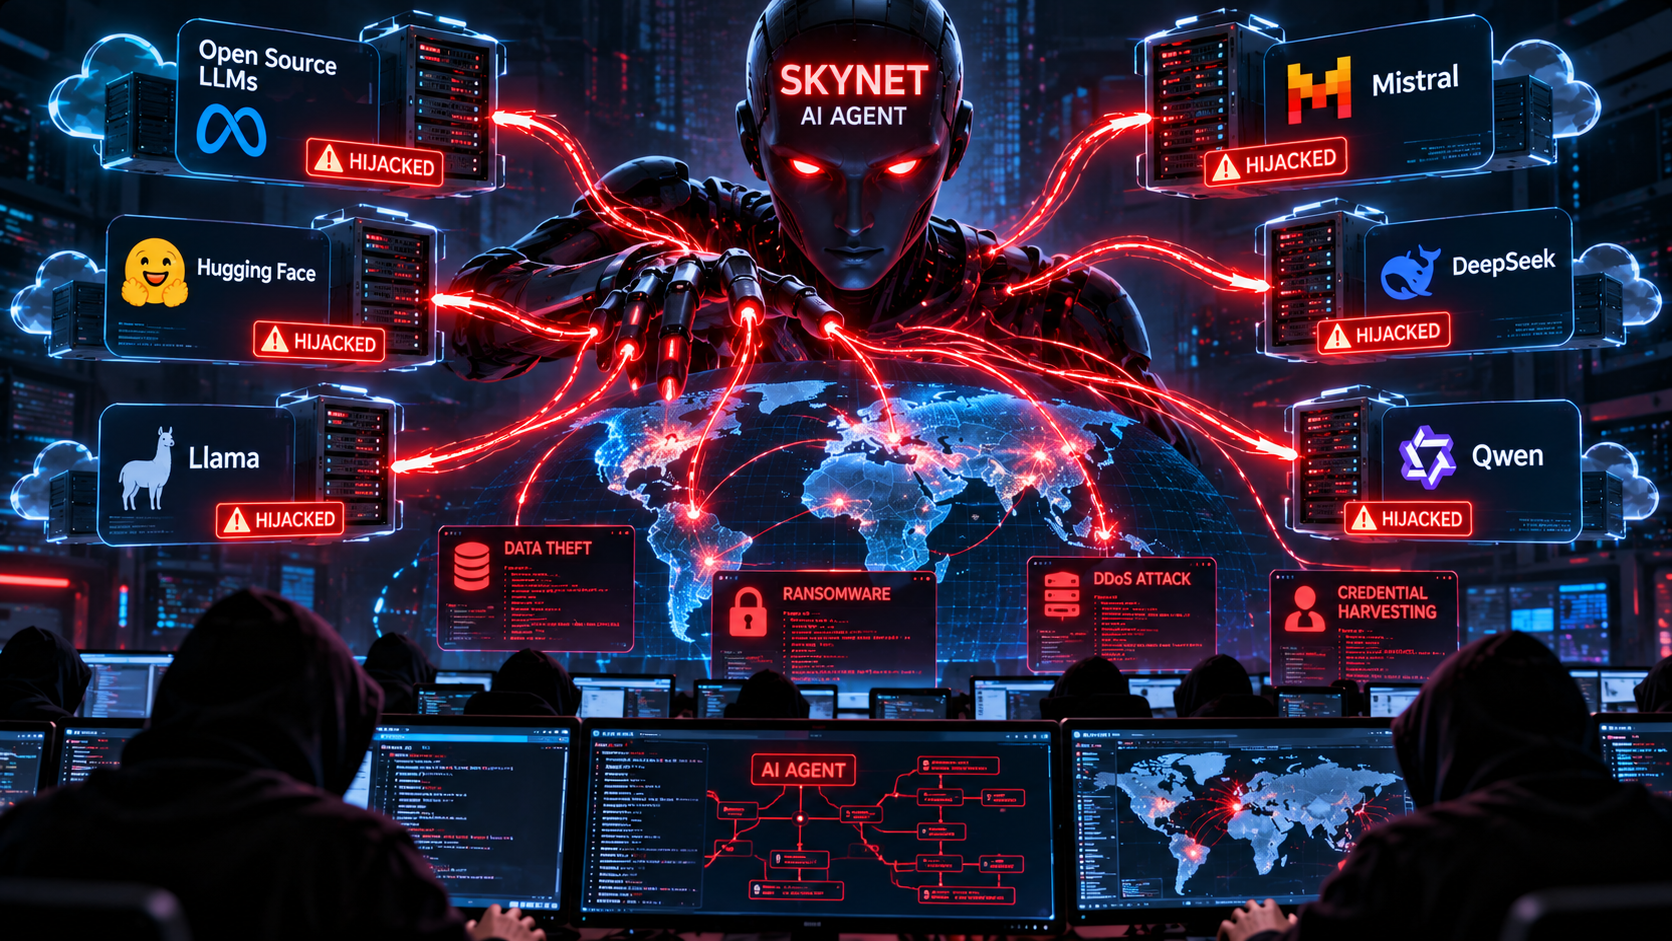
CSO Online की रिपोर्ट के मुताबिक, हमलावरों ने 'Skynet' नाम का एक AI एजेंट बनाया है। यह एजेंट इंटरनेट पर खुले पड़े बड़े भाषा मॉडल्स (LLMs) को खोजकर उन्हें हाईजैक करता है और साइबरअटैक चलाने के लिए इस्तेमाल करता है।
रिपोर्ट के शीर्षक में इसे ऐसे सिस्टम के रूप में बताया गया है, जो दूसरे लोगों या संस्थाओं के AI मॉडल्स का इस्तेमाल हमलों के लिए कर सकता है। इससे हमलावरों को अपने मॉडल या कंप्यूटिंग संसाधन पर निर्भर रहने की जरूरत कम हो सकती है।
'Skynet' नाम से क्या पता चलता है
उपलब्ध जानकारी के अनुसार, 'Skynet' एक AI एजेंट है, जो exposed यानी इंटरनेट पर असुरक्षित तरीके से उपलब्ध मॉडल्स को निशाना बनाता है। इन मॉडल्स को हाईजैक करने के बाद उनका इस्तेमाल साइबरअटैक चलाने के लिए किया जाता है।
TechRadar ने भी इस गतिविधि को 'Skynet mode' बताया है। उसकी रिपोर्ट के शीर्षक के अनुसार, एजेंट इंटरनेट पर खुले LLMs खोजता है, उन्हें हाईजैक करता है और malware attacks चलाने के लिए इस्तेमाल करता है।
SECURITY.COM और The Register की संबंधित रिपोर्टों में भी exposed AI models को हाईजैक करने वाले autonomous attack agent का जिक्र है। Help Net Security ने इसे ऐसे हमलों के रूप में बताया है, जिनका संसाधन पीड़ितों की कीमत पर इस्तेमाल किया जाता है।
संगठनों के लिए इसका असर
इस तरह के मामले में जोखिम केवल AI मॉडल की गलत प्रतिक्रिया तक सीमित नहीं रहता। अगर कोई मॉडल खुले तौर पर इंटरनेट से जुड़ा है और पर्याप्त सुरक्षा के बिना उपलब्ध है, तो वह हमलावरों के लिए दुरुपयोग का लक्ष्य बन सकता है।
उपलब्ध स्रोत यह नहीं बताते कि कितने मॉडल प्रभावित हुए, किन संगठनों को निशाना बनाया गया या किसी हमले से कितना नुकसान हुआ। इसलिए इस घटना के असर का सटीक आंकलन करना अभी संभव नहीं है।
संबंधित रिपोर्टों के शीर्षकों से इतना स्पष्ट है कि AI मॉडल्स को साइबरअटैक के लिए इस्तेमाल करने का खतरा सामने आया है। हालांकि, इस मामले में किसी विशिष्ट कंपनी, देश या पीड़ित का नाम उपलब्ध जानकारी में नहीं दिया गया है।
दूसरे AI-आधारित हमलों से अलग संदर्भ
The Hacker News की एक अलग रिपोर्ट के शीर्षक में Japan targets के खिलाफ हमले चलाने के लिए 44 AI agents वाले 'CyberStrikeAI' का उल्लेख है। उपलब्ध सामग्री यह साबित नहीं करती कि वह घटना 'Skynet' एजेंट से जुड़ी है, इसलिए दोनों को अलग मामलों के रूप में देखना चाहिए।
इसी तरह, उपलब्ध जानकारी में 'Skynet' एजेंट के बनाने वाले समूह, इस्तेमाल किए गए मॉडल, तकनीकी कमजोरियों या हमलों की पूरी प्रक्रिया का विवरण नहीं है। इन बिंदुओं पर अतिरिक्त पुष्टि के बिना कोई निष्कर्ष निकालना उचित नहीं होगा।
निष्कर्ष
CSO Online और संबंधित सुरक्षा रिपोर्टों के अनुसार, 'Skynet' नाम का AI एजेंट खुले LLM मॉडल्स को हाईजैक कर साइबरअटैक और malware attacks के लिए इस्तेमाल करने की कोशिश करता है। उपलब्ध सामग्री घटना की पुष्टि तो करती है, लेकिन इसके पैमाने, पीड़ितों और वास्तविक नुकसान की जानकारी नहीं देती।
अक्सर पूछे जाने वाले सवाल
Q. 'Skynet' AI एजेंट क्या करता है?
यह इंटरनेट पर खुले पड़े LLM मॉडल्स को खोजकर हाईजैक करता है और उन्हें साइबरअटैक चलाने के लिए इस्तेमाल करता है।
Q. यह जानकारी किस रिपोर्ट से सामने आई?
मुख्य जानकारी CSO Online की रिपोर्ट से सामने आई है। TechRadar, SECURITY.COM, The Register और Help Net Security ने भी इसी विषय पर संबंधित रिपोर्टें प्रकाशित की हैं।
Q. क्या 'Skynet' ने किसी खास कंपनी को निशाना बनाया?
किसी विशिष्ट कंपनी या पीड़ित का नाम की जानकारी अभी नहीं है।
Q. क्या नुकसान का कोई आंकड़ा सामने आया है?
नहीं। प्रभावित मॉडल्स की संख्या या वित्तीय नुकसान का आंकड़ा की जानकारी अभी नहीं है।
Q. क्या 'CyberStrikeAI' और 'Skynet' एक ही घटना हैं?
उपलब्ध सामग्री से ऐसा साबित नहीं होता। 'CyberStrikeAI' का उल्लेख एक अलग रिपोर्ट के शीर्षक में किया गया है।